
ある日、取引先から一通のExcelファイルが届きます。件名は「情報セキュリティに関する確認のお願い」で、開くと数十行から百行を超える質問が並んでいます。
回答の期限は二週間後で、専門用語も多く、何をどう書けばよいのか迷ってしまう方も多いのではないでしょうか?
この質問票は、会社によって「委託先評価アンケート」「情報セキュリティ確認書」「サプライヤー調査票」など呼び名が違います。ただ、問われている中身と目的は、どの様式でもおおむね同じです。
この記事では、届いたチェックシートにどう答えるかと、次の依頼に備えて何を揃えておくかを順に説明します。国の制度やガイドラインの情報は、2026年9月時点の公式情報です。
- 取引先がチェックシートを送ってくる理由
- 届いてから回答するまでの進め方と回答例
- 次の依頼に備えて揃えておく書類と回答台帳
- SCS評価制度・SECURITY ACTIONと、漏えい時の報告義務
セキュリティチェックシートとは?
セキュリティチェックシートは、取引先が、仕事を任せる会社(委託先)の情報セキュリティ対策を確かめるための質問票です。
方針や規程の有無、端末やアカウントの管理、事故が起きたときの連絡体制などを、はい・いいえと補足の欄で答えます。
送ってくる側にも、送らざるを得ない事情があります。理由は主に次の三つです。
- 委託先の監督が発注側の責任になっている:個人情報を扱う業務を任せる側には、委託先を監督する責任がある
- 取引先を経由した攻撃が増えている:守りの手薄な委託先から入り込む攻撃が目立つ
- 実態が分からない相手とは取引しにくい:未回答や回答の矛盾は、取引の見直しにつながることがある
一つ目について補足すると、個人情報保護法では、個人情報を扱う業務の「丸投げ」は認められません。ISMS(ISO27001)やプライバシーマークを取っている会社は、その仕組みの中でも委託先の管理が求められます。
発注側の担当者にとっても「送らない」という選択肢はないのです。
二つ目は、対策の固い大企業を直接狙わず、つながっている中小企業から入り込む手口です。IPAの情報セキュリティ10大脅威 2026組織編では、サプライチェーンや委託先を狙った攻撃が2位に入っています。
自社が被害に遭うだけでなく、取引先の生産や納品まで止めてしまえば、損害は大きくなります。発注側が委託先の状態を知りたがるのは、このリスクを防ぐためです。
三つ目で発注側がいちばん困るのは、「実態が分からないこと」です。今できていない項目があっても、現状と改善の予定が具体的に書かれていれば、取引を続ける判断材料になります。
 久野
チェックシートは満点を取る試験ではありません。できていない項目は、今の状況と改善の予定を添えて正直に書くほうが、取引先にとっては判断しやすくなります。
届いてから回答するまでの進め方
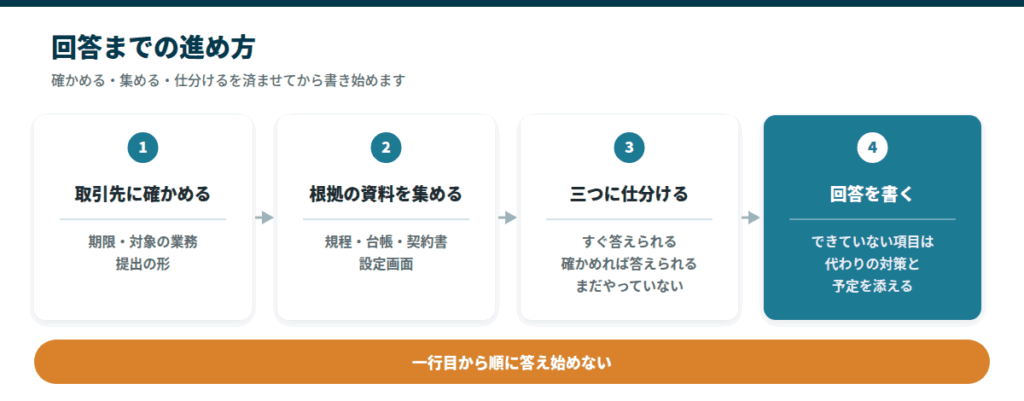
チェックシートが届いたら、一行目から順に答えようとしないことが大切です。途中で手が止まり、期限が迫ってしまいます。
先に取引先へ確かめ、手元の資料を揃え、項目を仕分けてから書くと、迷う時間が減ります。
最初に取引先へ確かめること
書き始める前に、取引先の担当者に確かめておくと、あとの手戻りを防げます。確かめることは次の四つです。
- 回答の期限と、間に合わないときの相談先
- どの業務・どの情報についての質問か(対象の範囲)
- 提出の形式(Excel・Webフォーム)と、資料の添付が要るか
- 当てはまらない質問に「該当なし」と書いてよいか
対象の範囲が分かると、答えるべき項目と「該当なし」の項目を分けやすくなります。たとえば、取引先の個人情報を扱わない業務なら、個人情報の管理についての質問の一部は当てはまりません。
根拠になる資料を手元に集める
記憶だけで答えると、あとで実態と食い違い、トラブルのもとになります。まずは次の資料を手元に揃えます。
- 就業規則と、秘密保持の誓約書(NDA)
- パソコン・スマートフォンなどのIT資産管理台帳
- 取引先との業務委託契約書
- バックアップの設定画面と、実行の記録
- 加入しているサイバー保険の証券
資料が見つからない項目は、そのこと自体が「整えるべき点」の目印になります。ここで分かった不足は、次の仕分けでそのまま使えます。
項目を三つに仕分ける
資料が揃ったら、チェックシートの全項目を次の三つに色分けしていきます。
- すぐ答えられる:手元の資料で、今すぐ答えられるもの
- 確かめれば答えられる:担当者や設定画面を見れば答えられるもの
- まだやっていない:対策やルールが今はないもの
「すぐ答えられる」から埋めていけば、残りの作業量が見えます。「確かめれば答えられる」項目は、誰にいつまでに確かめるかを決めて、まとめて聞くと早く終わります。
簡易な様式で手が止まるときは、対策が足りないというより、確かめるための書類が手元に揃っていないことが多くあります。
回答の書き方と例
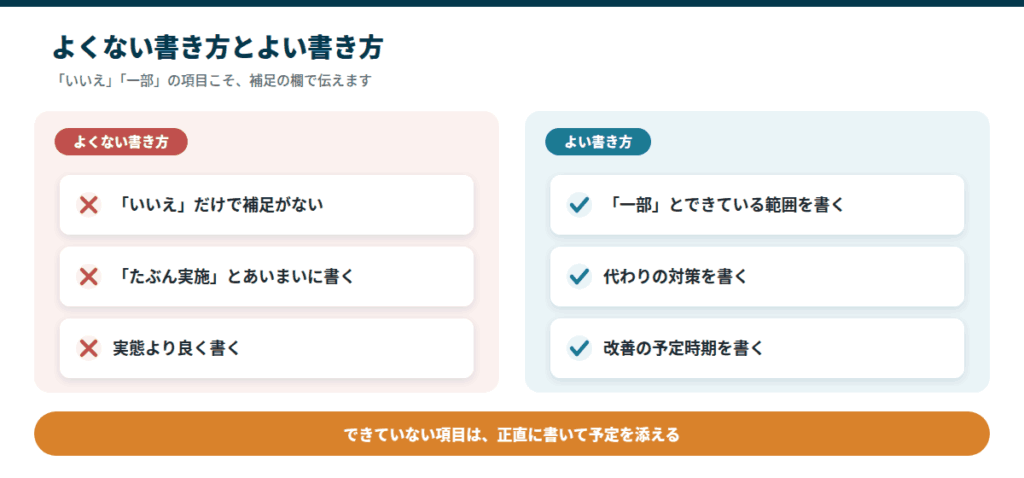
できていない項目を「はい」と書くのは避けてください。事故が起きたときに「事実と違う回答をしていた」となれば、契約違反や損害賠償の問題に発展するおそれがあります。
一方で、「いいえ」だけで終わらせる必要もありません。代わりの対策や改善の予定を補足の欄に書き添えれば、取り組む姿勢が伝わります。
書き方の例は次のとおりです。
| 質問 | 回答 | 補足の欄の書き方の例 |
|---|---|---|
| 情報セキュリティの基本方針を定めていますか? | いいえ | 未策定です。IPAのガイドラインの基本方針(サンプル)をもとに、今期中に定める予定です |
| マルウェア対策ソフトをすべての端末に入れていますか? | 一部 | 事務所のパソコンは導入済みです。現場用のタブレットは未導入のため、今期中に導入します |
| 退職者のアカウントを速やかに止めていますか? | はい | 退職日に停止しています。手順は退職時チェックリストに定めています |
| 生成AIの業務利用にルールがありますか? | はい | 会社が契約したサービスだけを認め、入力してよい情報を利用ルールで定めています |
| バックアップから復旧できることを確かめていますか? | 一部 | バックアップは毎日取っています。復旧のテストはまだのため、年内に一度行う予定です |
表は書き方の例で、自社の実態に合わせて書き換えてください。反対に、取引先を困らせる書き方は次のようなものです。
- 「いいえ」だけで、補足の欄が空いている
- 「たぶん実施」「やっていると思う」のようなあいまいな答え
- 実態より良く見せた答え
- 質問の用語を取り違えたままの答え
よく届く様式は簡易版と詳細版
項目の数は、送ってくる会社によって大きく違います。ここでは、よく使われる簡易な様式と詳細な様式の例を紹介します。
簡易な様式
取引の規模が小さいときや、取引を始める前の確認で送られてくる様式です。選択肢(はい・一部・いいえ・該当なし)と、簡単な補足の欄でできていて、項目は10〜20問ほどです。
| 区分 | 確認項目 |
|---|---|
| 体制 | 情報セキュリティに関する基本方針を定めていますか? |
| 体制 | 情報セキュリティの責任者を決めていますか? |
| 人 | 従業員と秘密保持の取り決め(誓約書・就業規則)がありますか? |
| 人 | 従業員へのセキュリティ教育・注意喚起を年に一度以上行っていますか? |
| 端末 | 業務で使うパソコン・スマートフォンの一覧を管理していますか? |
| 端末 | OS・ソフトウェアを最新の状態に更新していますか? |
| 端末 | マルウェア対策ソフトをすべての端末に導入していますか? |
| アカウント | 従業員ごとに個別のアカウントを付与していますか? |
| アカウント | パスワードの使い回しを禁止していますか? |
| アカウント | 重要なシステムで二段階認証(MFA)を利用していますか? |
| アカウント | 退職者のアカウントを速やかに停止していますか? |
| データ | 業務データの外部送信・持ち出しに関するルールがありますか? |
| 生成AI | 生成AIサービスの業務利用に関するルールがありますか? |
| バックアップ | 重要なデータのバックアップを取得し、復旧できることを確認していますか? |
| 事故対応 | サイバー攻撃や情報漏えいが起きた場合の連絡体制を決めていますか? |
| 再委託 | 委託元から預かった情報を第三者へ再委託する予定はありますか? |
この様式なら、必要な書類が手元に揃っていれば、それほど時間をかけずに答えられます。
詳細な様式
上場企業やその一次請けの会社、個人情報や機密性の高い図面を扱う業務で使われる様式です。項目は80問を超えることもあります。
| 大分類 | 項目数 | 主な質問内容 |
|---|---|---|
| 組織・体制 | 8 | 基本方針、セキュリティ規程、責任者、各種認証の取得状況 |
| 人的管理 | 8 | 秘密保持誓約書、教育の実施、訓練、退職時の確認事項 |
| 資産・端末管理 | 9 | IT資産台帳、アップデート状況、機器の暗号化、廃棄手順 |
| アクセス管理・認証 | 9 | 個別IDの発行、アクセス権限、多要素認証の導入 |
| ネットワーク・外部接続 | 6 | 無線LANのセキュリティ、社外からのリモート接続、公開サーバー管理 |
| データ保護・持ち出し | 9 | 外部メディア制限、私用クラウド利用、操作ログの取得 |
| サイバー攻撃・マルウェア | 7 | 不審メール対策、感染時の初動手順、保険加入、過去の事故歴 |
| バックアップ・事業継続 | 6 | バックアップ頻度、オフライン保管、復旧テストの実施 |
| 事故対応・報告 | 5 | 緊急連絡体制、取引先への報告期限、事故記録のフォーマット |
| 委託・再委託 | 5 | 再委託の有無、委託先との契約内容、発注側の事前承諾 |
| クラウド・生成AI利用 | 7 | 利用サービスの把握、入力可能データのルール・ガイドライン |
| 物理的管理 | 5 | オフィスの施錠管理、入退室制限、クリアデスク・画面ロック |
項目は多いものの、質問の中身は簡易な様式と変わりません。違うのは、実施の状況に加えて「根拠になる規程の名前」「未実施の場合の対応予定時期」「補足」まで細かく聞かれる点です。
紹介した簡易版・詳細版の例は、Excelのファイルにまとめています。簡易版・詳細版のほか、仕分けや回答台帳のシートも入っています。
セキュリティチェックシート例(簡易版・詳細版)をダウンロード
最近増えている確認項目
ここ数年で、多くのチェックシートに加わった項目が三つあります。IPAの10大脅威 2026 組織編で上位に入った脅威とも重なります。
生成AIの業務利用ルール
「業務で使っている生成AIに、会社や取引先の情報を入力していないか?」という質問は、最近とくに増えています。
10大脅威 2026 組織編でも、AIの利用をめぐるサイバーリスクが3位に入りました。
発注側が心配しているのは、預けた機密情報や個人データが外部のサービスに送られたり、AIの学習に使われて漏れたりすることです。
答えは「一切使っていません」である必要はありません。使っているのに「使っていない」と答えるほうが、よほど大きなリスクになります。
次の三つが整っていれば、落ち着いて答えられます。
- 業務で使ってよいAIサービスを決め、一覧で管理している
- 入力してよい情報・いけない情報のルールを作り、周知している
- 法人向けのプランなどで、入力が学習に使われない設定を確かめている
従業員が個人のアカウントで業務に使っている状態(シャドーIT)では、正確に答えられません。まずは社内の使い方の実態をつかむところから始めましょう。
ランサムウェアの被害からの復旧
サイバー攻撃の質問は、以前は「防ぐための対策」が中心でした。最近は、攻撃を受けた後にどう復旧し、仕事を続けるかまで踏み込んで聞かれます。
ランサムウェアの被害では、データが暗号化されて業務が止まります。10大脅威 2026 組織編でも、ランサム攻撃による被害が1位です。
取引先にとっては納品やサービスが止まることが大きな損失になるため、事業を続ける力が問われます。
具体的には、次のような点を聞かれます。
- バックアップを定期的に取っているか
- バックアップをネットワークから切り離して保管しているか
- バックアップから実際に戻すテストをしているか
- 被害が出たとき、取引先へすぐ報告する手順があるか
二つ目は、ランサムウェアにバックアップまで一緒に暗号化されるのを防ぐための質問です。「取っていたのに、いざというときに戻せなかった」ということがないよう、一度は復旧の手順を試しておくと、この欄に自信を持って答えられます。
過去に事故があった場合は隠さず、当時の状況と、実施した再発防止策をあわせて書きます。発注側は事故そのものより、その後の改善の姿勢を見ています。

内部からの情報の持ち出し
外からの攻撃だけでなく、社内の人による持ち出しの対策も必ず聞かれます。10大脅威 2026 組織編では、内部不正による情報漏えい等が7位に入っています。
悪意のある持ち出しだけではありません。自宅で作業するために個人のメールへ資料を送る、個人のクラウドに保存する、USBメモリで持ち帰るといった、不注意やルール違反による事故も含まれます。
チェックシートでは、こうした抜け道をふさいでいるかが問われます。
- 重要な情報にアクセスできる人を必要な範囲に絞っているか
- 外部メディアや私用クラウドへの持ち出しを制限しているか
- 誰がいつデータにアクセスしたかの記録を残しているか
- 退職する人のアカウント停止やデータ返却の手順があるか
退職者についての質問は、ほぼ必ず出てきます。「退職者のIDが残ったままになっていないか」「退職の直前の持ち出しを防ぐ仕組みがあるか」は、日ごろの管理の丁寧さがそのまま表れる項目です。
アカウントとパスワードの管理の見直し方は、会社のパスワード管理方法で紹介しています。
揃えておく書類と回答台帳
一度答えたら終わりではなく、次の依頼に備えておくと、二社目からの負担が大きく減ります。書類を揃えることと、回答をためておくことの二つが柱です。
大半の欄が埋まる基本の書類
次の七つの書類があれば、チェックシートの大半の欄に根拠を持って答えられます。
| 書類 | 答えられる主な質問 | 作り方の手がかり |
|---|---|---|
| 情報セキュリティ基本方針・規程 | 方針・規程・責任者の有無 | IPAのガイドラインの付録にあるサンプルを、自社に合わせて直す |
| IT資産管理台帳 | 端末の一覧、私用端末(BYOD)の業務利用、更新の状況 | ExcelやGoogleスプレッドシート一枚でよい。常に新しい状態にしておく |
| アカウント管理手順・退職時チェックリスト | 個別のID、権限の見直し、退職時の停止 | 退職の当日に止めるもの・回収するものをA4一枚にまとめる |
| バックアップと復旧の手順書 | 取得の頻度、保管場所の分離、復旧テスト | 頻度だけでなく、戻す手順と保管場所を書く |
| クラウド・生成AIの利用ルールとサービス一覧 | 使っているサービス、入力してよい情報 | 半年に一度など、見直す時期を決めておく |
| 緊急連絡体制図 | 事故時の連絡先、報告の期限 | 社内の連絡先、取引先の連絡先、報告先、期限を一枚に |
| 秘密保持・再委託の合意書 | 協力会社やフリーランスへの再委託 | 同じ秘密保持の義務を課した契約書や誓約書を保管する |
基本方針は、冒頭の質問で必ず聞かれる項目です。ここが整っていないと、全体の回答の信頼性が下がってしまいます。
大作は要らず、IPAのサンプルを自社の実態に合わせて直すところから始められます。
IT資産管理台帳がないと、「誰がどの端末を使っているか」をシートが届くたびに調べ直すことになります。台帳を一枚作っておけば、端末の質問はまとめて答えられます。
バックアップは、同じネットワークの中だけでなく、外付けのドライブやクラウドなどに分けて保管しているかを書いておきます。「3-2-1ルール」のような考え方で整理しておくと説明しやすくなります。
保管先の選び方は、法人向けNASの選び方でまとめています。
クラウドのサービスは、気づかないうちに増えがちです。一覧の作り方は使っていないツールの棚卸し、生成AIのルールは生成AI利用ガイドラインの作り方で詳しく紹介しています。
緊急連絡体制図は、取引先の担当者が替わっていないかを、年に一度は確かめましょう。
回答を使い回す回答台帳
一社目のチェックシートは手間がかかります。二社目からは、過去の回答を使い回す仕組みを作っておくと、ずっと楽になります。
やり方は、届いた質問と自社の回答を一つのExcelファイルにためていくだけです。そのとき、次の四つを一緒に記録します。
- 質問の内容と自社の回答
- 回答の根拠になった資料の名前(例:情報セキュリティ規程の第3条)
- 根拠の資料の保管場所
- 最後に確かめた日
新しいチェックシートが届いたら、回答台帳から似た質問を探して、回答を写せば済みます。ダウンロードできる詳細版の例を、そのまま自社の回答台帳として使うこともできます。
半年に一度、最後に確かめた日が古い行だけを見直せば、台帳をいつも新しい状態に保てます。
ここまでの整備を、ふだんの仕事と並行して一人で進めるのは簡単ではありません。専任のIT担当がいない会社では、どこまでを自社で決め、どこからを外部の専門家やITベンダーに任せるかの線を先に引いておくと進めやすくなります。
任せ方の考え方は情シス外注の線引きで紹介しています。
経済産業省・IPAの制度とひな形
チェックシートへの個別の対応は当面続きますが、業界で共通の「物差し」を作る動きも進んでいます。今整える書類は、新しい制度でもそのまま生かせます。
SCS評価制度の今の状況
2026年3月27日、経済産業省と内閣官房国家サイバー統括室は、サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)の構築方針を公表しました。
企業の対策の状況を共通の基準で評価し、★の段階で示す制度です。
発注側が委託先に必要な★を示し、対策の実施状況を確かめる使い方が想定されています。段階は★3と★4で、★5は今後検討するとされています。
| 段階 | 水準 | 要求事項 | 評価の方法 | 有効期間 |
|---|---|---|---|---|
| ★3 | すべてのサプライチェーン企業が最低限実装すべき対策 | 26件 | 専門家確認付き自己評価 | 1年 |
| ★4 | 取引先のデータやシステムの保護に役立つ、より広い対策 | 43件 | 第三者評価(実地審査・技術検証を含む) | 3年 |
表の出典は、制度を運営するIPAのSCS評価制度の詳細情報です。
制度は、2026年度末ごろの開始(申請の受付の開始)を目指すとされています。2026年9月には、IPAのSCS評価制度のページで料金の設定が公開され、評価機関などの募集も始まりました。
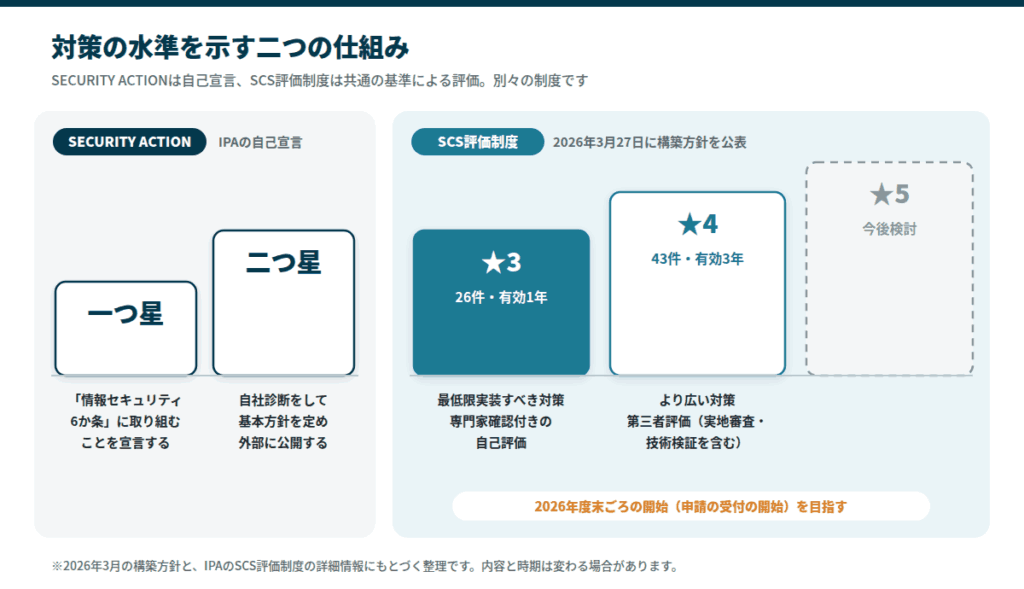
新しい制度が始まっても、すべての取引先が一度に切り替えるわけではありません。当面は、個別のチェックシートと並んで使われると考えておくのが現実的です。
チェックシートで問われる「規程があるか?」「台帳で管理しているか?」「退職時の手続きが決まっているか?」は、新しい制度でも変わりません。
取引先から求められることの全体像は、能動的サイバー防御法で中小企業がやるべきことでも整理しています。
制度の中身や時期は、これからも更新されます。対応する前に、経済産業省とIPAの公式ページで最新の情報を確かめてください。
SECURITY ACTIONで取り組みを宣言する
SECURITY ACTIONは、中小企業が情報セキュリティへの取り組みを自ら宣言する、IPAの制度です。SCS評価制度とは別の仕組みで、何から始めればよいか分からない会社の最初の一歩になります。
- 一つ星:「情報セキュリティ6か条」に取り組むことを宣言する
- 二つ星:自社診断で状況をつかみ、基本方針を定めて外部に公開する
一つ星の「情報セキュリティ6か条」は、2026年3月のガイドラインの改訂で「バックアップを取ろう!」が加わり、5か条から6か条になりました。条件の詳細はSECURITY ACTIONの公式ページで確かめられます。
二つ星まで進めておけば、チェックシートで必ず聞かれる「基本方針」の欄に、そのまま答えられるようになります。
IPAのガイドラインの付録を使う
「経済産業省やIPAのチェックシートのひな形はないか?」と探す方も多いと思います。書類づくりにそのまま使えるのが、IPAの中小企業の情報セキュリティ対策ガイドラインの付録です。
最新の第4.0版は2026年3月27日に公開され、SCS評価制度の基本的な考え方も取り込まれました。付録のうち、チェックシートの準備に役立つものは次のとおりです。
| 付録 | チェックシートで役立つ場面 |
|---|---|
| 5分でできる!情報セキュリティ自社診断 | 自社の弱いところを先につかむ |
| 情報セキュリティ基本方針(サンプル) | 基本方針の欄に答える |
| 情報セキュリティ関連規程(サンプル) | 規程の名前と条文を根拠に書く |
| 資産管理台帳(サンプル) | 端末や情報の一覧の欄に答える |
| クラウドサービス安全利用の手引き | クラウドの利用ルールの欄に答える |
| セキュリティインシデント対応の手引き | 事故時の対応手順の欄に答える |
一から書くより、付録のサンプルを自社の実態に合わせて削ったり足したりするほうが、早く、抜けも少なくなります。
事故が起きたときの報告義務
ここまでは事前の備えの話でした。チェックシートでは、情報漏えいが起きたときの報告の手順と期限も問われるため、法律で決まっていることを正しく押さえておきましょう。
報告が必要な漏えいと期限
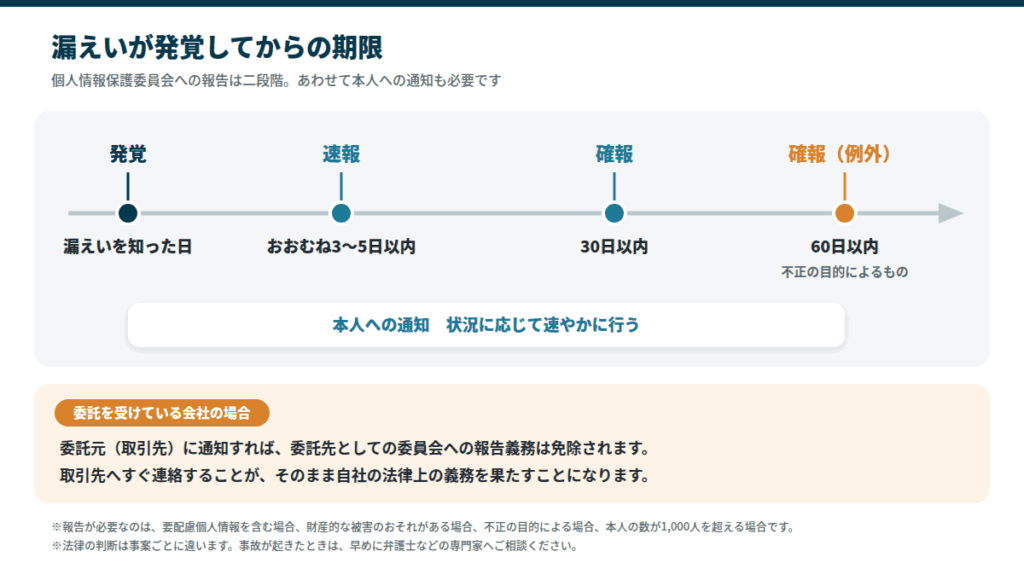
個人データの漏えい、またはそのおそれが起きたとき、次のどれかに当たれば、個人情報保護委員会への報告と本人への通知が法律で義務になります。
| 報告が必要な場合 | 例 |
|---|---|
| 要配慮個人情報が含まれる | 病歴・犯罪歴など |
| 不正に使われて財産的な被害が出るおそれがある | クレジットカードの情報など |
| 不正の目的で行われたおそれがある | サイバー攻撃、従業員の持ち出しなど |
| 本人の数が1,000人を超える | 顧客名簿の大量の漏えいなど |
上の三つに当たる場合は、件数が少なくても報告の対象になります。ランサムウェアのような攻撃によるものは、外に持ち出されたか分からなくても、不正の目的によるものとして報告の対象になり得ます。
報告は二段階です。期限は、個人情報保護委員会の漏えい等報告の案内で示されています。
- 速報:漏えいを知った日から、おおむね3〜5日以内
- 確報:知った日から30日以内(不正の目的によるものは60日以内)
あわせて、被害を受けた本人への通知も、状況に応じて速やかに行います。
速報は、その時点で分かっている事実だけで出してかまいません。原因をじっくり調べてからと考えていると、期限はすぐに過ぎてしまいます。
ランサムウェアの被害は、2025年10月1日から、関係省庁の申し合わせによる共通様式で個人情報保護委員会へ報告できるようになりました。様式は漏えい等の対応とお役立ち資料のページにあります。
2026年7月17日に改正個人情報保護法が公布され、法案の説明では、第三者の確認を前提に一定の範囲で速報を免除できる仕組みなどが挙がっています。施行は公布から2年以内のため、それまでは上の期限のままです。
委託を受けた会社は取引先へすぐ連絡する
取引先から預かった個人データを扱っていて漏えいが起きた場合、委託元(取引先)に通知すれば、委託先としての個人情報保護委員会への報告義務は免除されます。
つまり、取引先へ一刻も早く連絡することが、そのまま自社の法律上の義務を果たすことになります。連絡をためらうと、取引先の報告期限まで削ることになり、大きな不信感を生みます。
法律とは別に、業務委託契約書で報告の期限が決められていることもあります。「直ちに」「発覚から24時間以内」のような短い期限が書かれていることがあるので、主な契約書を読み直しておきましょう。
事故が起きてから連絡先を探す時間はありません。次の内容を一枚の紙にまとめ、すぐ見られる場所に置いておきます。
- 社内の最初の報告先(責任者・対応する人)
- 取引先ごとの緊急連絡先と、契約上の報告期限
- 個人情報保護委員会の報告フォームの場所
- 事故の内容を記録する書式
久野連絡先と契約上の報告期限は、紙一枚にまとめて事務所に貼っておくと、慌てたときにも迷いません。チェックシートの事故対応の欄にも、そのまま答えられます。
報告の対象に当たるかどうかなど、法律の判断は事案ごとに違います。実際に事故が起きたときは、早めに弁護士などの専門家に相談してください。
まとめ
- チェックシートは満点を取る試験ではなく、今の状態を正直に伝えるもの
- 取引先に確かめ、資料を集め、三つに仕分けてから書く
- 基本の書類と回答台帳を揃えれば、次の依頼が楽になる
発注側も、完璧な回答ばかりを期待しているわけではありません。チェックシートが届いたら、次の順に進めます。
- 期限と対象の範囲を取引先に確かめる
- 手元の資料をもとに、すぐ答えられる・確かめれば答えられる・まだやっていないに仕分ける
- できていない項目には、代わりの対策と改善の予定を書く
そのうえで、基本方針・資産管理台帳・アカウントの手順・バックアップ・生成AIのルール・緊急連絡体制・秘密保持の合意書を、少しずつ整えていきましょう。
何から手をつけるか迷ったら、一枚で作れる緊急連絡先のまとめから始めるのがおすすめです。短い時間で作れて、事故が起きたときにいちばん役に立ちます。
SCS評価制度が始まっても、今整えた書類はそのまま生かせます。IT担当がいない会社がまず整えることは、次の記事でも紹介しています。