
「うちにはIT担当者がいないので、パソコンやクラウドサービスの管理はなんとなく後回しになっている」というお話を、中小企業の経営者や事務担当の方からよく耳にします。
専任の担当者がいないこと自体は、規模を考えれば自然なことで、従業員30人以下の会社で情シス専任を一人置くほどの仕事量はない、というのが実情でしょう。
問題なのは担当者を置かないことではなく、全体を把握する人がいないまま日々が過ぎ、トラブルが起きて初めて慌てる状態になってしまうことです。社内にITの専任者がいない状態は「ゼロ情シス」とも呼ばれ、パソコンやクラウドサービスが増えるほど、全体を把握できていないことのリスクは積み上がっていきます。
この記事では、IT担当がいない会社でも押さえておきたいセキュリティ対策の土台を、着手しやすい順番で紹介します。先に答えをお伝えすると、まず整えるのは次の5つです。
| 整えること | 最初の一手 |
|---|---|
| 機器とサービスの台帳 | パソコン・スマホ・契約中のクラウドサービスを一覧にする |
| アカウントとパスワード | 誰がどのサービスに入れるかを書き出し、共有アカウントを減らす |
| バックアップ | 大事なデータを、元とは別の場所にもコピーする |
| セキュリティの最低ライン | IPAの「情報セキュリティ6か条」に沿って、更新・ウイルス対策・設定を見直す |
| 担当と相談先 | 社内の窓口を仮に決め、困ったときに頼る先を控えておく |
すべてを一度に完璧にする必要はなく、上から順に一通り確認するだけでも、会社の守りは変わります。紹介する制度の内容は、2026年9月時点の公式情報です。
なお、社内にIT担当が一人でもいる、あるいは総務や経理の方が兼務で回しているという場合は、ひとり情シス・兼務担当の負荷軽減と外注の線引きの記事もあわせてご覧ください。
- IT担当がいない会社で起きがちなこと
- 機器とサービスの台帳と、アカウントの管理
- バックアップとIPAの「情報セキュリティ6か条」
- 社内の担当の決め方と外部の相談先
IT担当がいない会社で起きがちなこと
まずは、情シスがいない会社で何が起きうるのかを押さえておきましょう。多くの場合、原因は「全体を見ている人がいない」ことと「起きてから気づく」ことの二つに集まります。
全体を把握している人がいない
どのパソコンを誰が使い、どのサービスに何のアカウントで入っているのかという基本の情報が、誰の頭の中にもない、あるいは担当者ごとにばらばらに散らばっている会社は少なくありません。
全体を把握している人がいないと、同じようなサービスを二重に契約していたり、退職した社員が申し込んだまま誰も使っていない有料サービスに支払いを続けていたりしても、誰も気づけません。
不要なサービスの洗い出しは、費用の見直しという切り口で中小企業のSaaS費用を見直す|使っていないツールの棚卸しと解約のやり方にまとめています。今使っている業務ソフトの棚卸しから始めたい方は、あわせてご覧ください。
何かが起きて初めて気づく
情シス不在の会社では、パソコンの故障や担当者の退職、ウイルス感染といった出来事が起きて初めて、「そういえば何も備えていなかった」と気づくことがほとんどです。事前に手を打っておけば数時間で済む作業も、備えがないために復旧に数日かかり、最悪の場合は業務が止まってしまいます。
退職した社員のパソコンにしか入っていないデータがあった、共有アカウントのパスワードを知っていたのがその人だけだった、というのはよくある話です。平常時に最低ラインのチェックだけでも済ませておけば、こうした「その人がいないと分からない」という事態を防げます。
 久野
専任の担当者を置くことより、全体を把握する人がいない状態をなくすことが先です。まずは機器とサービスの台帳づくりから始めてください。
会社の機器とサービスを台帳にする
最初の一歩は、会社が持っているものを一覧にすることです。パソコンやスマートフォンなどの機器、契約中のクラウドサービス、社員ごとのアカウントを一枚の台帳にまとめておくと、故障したときの対応も退職時の手続きも一気に進めやすくなります。
はじめは表計算ソフトの一覧で十分で、項目が固まってきたら、より本格的な管理へ広げていけば構いません。IPAの「中小企業の情報セキュリティ対策ガイドライン」にも、付録として資産管理台帳のサンプルが用意されています。
下は、当社がお手伝いするときに使っている記入例です。項目の性質が違うので、機器と、クラウドサービス・ソフト契約の二枚に分けておくと管理しやすくなります。
機器(パソコン・スマホ・周辺機器)一覧の記入例
| 管理番号 | 種類 | メーカー・型番 | 主な使用者 | 導入時期 | 保証・リース期限 | 備考 |
|---|---|---|---|---|---|---|
| PC-01 | ノートPC | 富士通 LIFEBOOK | 総務・田中 | 2023/04 | 2026/03(リース) | Microsoft 365 利用 |
| PC-02 | ノートPC | Dell Inspiron | 営業・佐藤 | 2022/09 | 2025/09(保証切れ) | 動作が重く買い替え検討 |
| PC-03 | デスクトップ | HP ProDesk | 経理・鈴木 | 2021/06 | ― | 会計ソフト専用 |
| PH-01 | スマートフォン | iPhone SE | 営業・佐藤 | 2023/07 | 2025/07 | 会社契約回線 |
| NW-01 | ルーター | NEC Aterm | 事務所共用 | 2022/01 | ― | Wi-Fi親機・設定者不明 |
| PR-01 | 複合機 | ブラザー MFC | 事務所共用 | 2020/11 | 2025/11(リース) | FAX兼用 |
| NAS-01 | NAS | Synology DS220j | 全社共有 | 2024/02 | ― | 共有フォルダ・バックアップ用 |
クラウドサービス・ソフト契約一覧の記入例
| サービス名 | 主な用途 | 契約プラン | 利用人数 | 月額(税抜) | 契約更新日 | 管理者 | 備考 |
|---|---|---|---|---|---|---|---|
| Microsoft 365 | メール・Office | Business Standard | 15 | 約28,000円 | 2026/04 | 田中 | 年払い |
| Google Workspace | ファイル共有(試験) | Business Starter | 3 | 約2,600円 | 2025/10 | 田中 | M365と用途が重複・要整理 |
| freee会計 | 会計・請求 | スタンダード | 2 | 約5,000円 | 2026/01 | 鈴木 | 経理のみ利用 |
| ウイルス対策ソフト | ウイルス対策 | 法人向け(15台) | 15台 | 約6,000円 | 2025/12 | ― | 更新担当が決まっていない |
| Chatwork | 社内連絡 | ビジネス | 15 | 約6,000円 | 2026/03 | 佐藤 | |
| ○○勤怠 | 勤怠管理 | ― | 15 | 約4,500円 | 2025/09 | 田中 | |
| 旧オンラインストレージ | ファイル共有 | ― | 5 | 約3,000円 | 2025/08 | 不明 | 使用者不明・解約を検討 |
記入例の「設定者不明」「更新担当が決まっていない」「使用者不明」のように、書いてみて空欄や「不明」が残った行が、次に手を付けるべき場所です。保証やリースの期限、契約の更新日も一緒に書いておくと、買い替えや解約の判断を期限の前にできます。
アカウントとパスワードを管理する
次はアカウントとパスワードです。台帳でサービスの一覧ができたら、それぞれに誰が入れるのかを書き足していくと、整理が進めやすくなります。
誰がどこに入れるかを把握する
パスワードを付箋やメモ帳に書いて貼っている、あるいは全員で同じパスワードを使い回しているという状態は、退職者が出たときや不正アクセスを受けたときに大きなリスクになります。
まずは「誰が・どのサービスに・どんな権限で入っているか」を把握し、共有アカウントを減らすところから始めましょう。
パスワードは、サービスごとに長く推測されにくいものにして、ログインの際にスマホの確認なども求める二段階認証を、使えるサービスから順に有効にしていきます。覚えきれない分はパスワード管理ツールに任せる方法もあり、詳しくはパスワードの使い回し・メモ帳管理はもう限界|中小企業の安全なパスワード管理で紹介しています。
退職した人のアカウントを止める
社員が辞めるときは、使っていたアカウントを退職日に止め、その人が知っていた共有のパスワードも変えておきます。台帳にアカウントの一覧があれば、止め忘れを防げます。
見落としやすいのが、その人の個人領域に保存されていたファイルです。たとえばGoogleドライブでは、マイドライブに置いたファイルは作った人の持ち物になるため、アカウントを消すと一緒に消えてしまうことがあります。
チームで使うファイルは、最初から共有ドライブに置いておくと安心です。違いと移し方は、Googleドライブの共有ドライブとマイドライブの違いと使い分けにまとめています。
バックアップと故障への備えを用意する
三つ目は、大事なデータが消えないようにする備えです。パソコンの故障やうっかりの削除に加えて、ランサムウェアの被害も続いており、IPAの「情報セキュリティ10大脅威 2026」でも、組織編の1位は「ランサム攻撃による被害」でした。どれも、バックアップさえあれば被害を小さくできます。
2026年3月に改訂されたIPAのガイドライン(第4.0版)でも、基本の対策に「バックアップを取ろう!」が新たに加わりました。まずは次の4点を決めておきましょう。
- 何を?:会計・顧客・見積りなど、なくなると業務が止まるデータ
- どこへ?:元のデータとは別の場所。少なくとも一つは事務所の外(クラウドなど)に置く
- どのくらいの頻度で?:毎日か毎週か、データが変わる頻度に合わせる
- 戻せるか?:年に一度は、バックアップから実際に戻せるかを試す
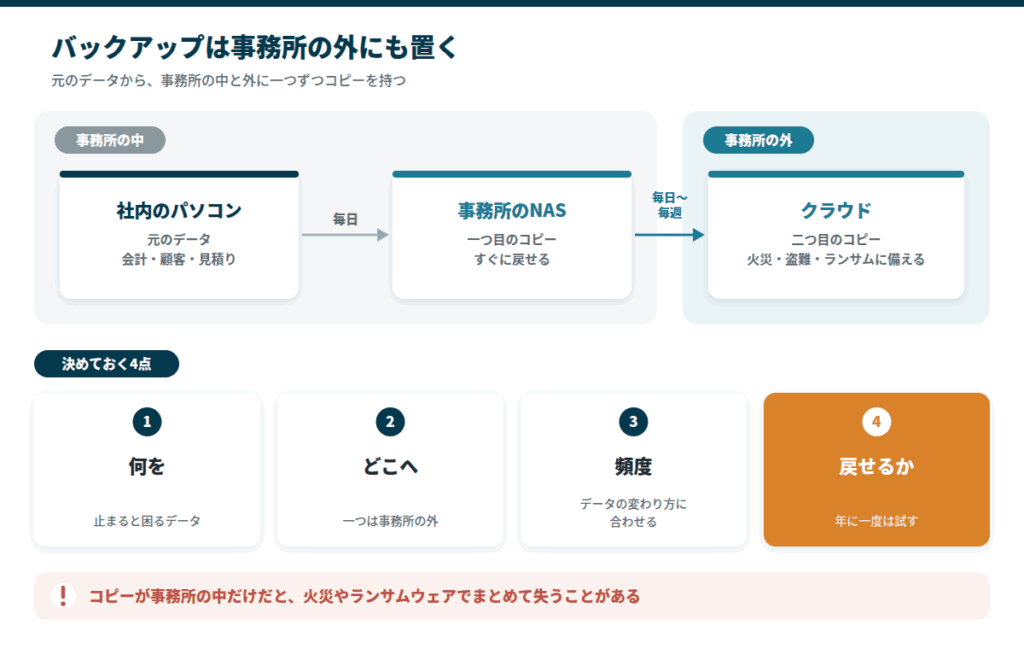
ランサムウェアはバックアップまで暗号化しようとするため、コピーを一か所にまとめず分けて持つことがポイントです。感染の入口や、感染したときの初動は中小企業のランサムウェア対策の基本で、事務所に置く保存先の選び方は中小企業の事務所向けNAS選び方で詳しく扱っています。
セキュリティの最低ラインを引く
四つ目はセキュリティです。高価な仕組みを入れる前に、まずは基本的な守りをそろえることが大切で、その物差しとしては、IPA(情報処理推進機構)が公開している無料の資料が使えます。
IPAのガイドラインの基本から始める
IPAの中小企業の情報セキュリティ対策ガイドラインは、個人事業主や小規模事業者も含めた中小企業に向けて、何から取り組めばよいかをまとめた資料です。2026年3月27日に第4.0版が公開され、最初に取り組む基本の対策が「情報セキュリティ5か条」から、バックアップを加えた「情報セキュリティ6か条」になりました。
| 情報セキュリティ6か条 | IT担当がいない会社での最初の一手 |
|---|---|
| OSやソフトウェアは常に最新の状態にしよう! | パソコンの自動更新を有効にし、台帳でサポート切れの機器を探す |
| ウイルス対策ソフトを導入しよう! | 全台に入っているか、契約の更新担当が決まっているかを確かめる |
| パスワードを強化しよう! | 使い回しをやめ、二段階認証を有効にする |
| 共有設定を見直そう! | 社外の人も開けるリンクや、退職者が入れるフォルダがないかを見る |
| バックアップを取ろう! | 大事なデータを、元とは別の場所にもコピーする |
| 脅威や攻撃の手口を知ろう! | だましのメールの例を社内で共有し、怪しいメールの相談先を決める |
6か条の文言は、IPAの「一つ星」を宣言するのページから引用しています。
自社がどこまでできているかは、ガイドラインの付録「5分でできる!情報セキュリティ自社診断」で確かめられます。25問に答えるだけで、基本的対策・従業員としての対策・組織としての対策の三つに分けて、弱いところが点数で見えます。
生成AIを業務で使い始めた会社は、入力してよい情報の決まりもあわせて作っておきましょう。10大脅威 2026の組織編では「AIの利用をめぐるサイバーリスク」が3位に入っており、決め方は中小企業の生成AI利用ルールの作り方で紹介しています。
SECURITY ACTIONで宣言する
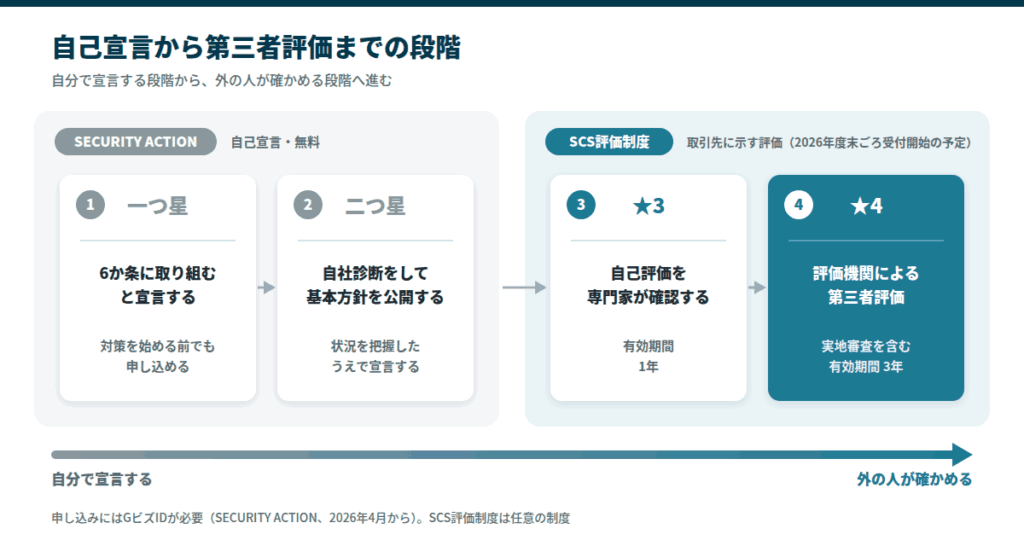
基本の対策に取り組み始めたら、IPAのSECURITY ACTIONで、その取り組みを自己宣言できます。宣言は無料で、段階は次の二つです。
- 一つ星:情報セキュリティ6か条に取り組むことを宣言する(対策を始める前でも申し込める)
- 二つ星:自社診断で状況を把握したうえで、情報セキュリティ基本方針を定めて外部に公開する
宣言するとロゴマークを名刺やWebサイトに使えるため、取引先や顧客の情報を預かる士業やクリニックでは、「守っていること」を説明する材料になります。
なお、2026年4月1日から申込方法が変わり、申し込みにはGビズID(プライムまたはメンバー)が必要になりました。認定や認証ではなく自己宣言の制度なので、外に伝えるときは「取得した」ではなく「宣言した」と書きます。
取引先から求められる評価制度を知る
もう一つ知っておきたいのが、経済産業省と内閣官房国家サイバー統括室が2026年3月に構築方針を公表したサプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)です。
取引先ごとにばらばらだったセキュリティの確認を共通の基準でそろえるための制度で、業種や規模を問わず、サプライチェーンを構成する企業のIT基盤が対象になります。運営はIPAが担います。
| 段階 | 評価のしかた | 有効期間 |
|---|---|---|
| ★3 | 自己評価を、セキュリティの専門家が確認する | 1年 |
| ★4 | 評価機関による第三者評価(実地審査・技術検証を含む) | 3年 |
| ★5 | 今後検討 | ― |
2026年9月時点では、★3・★4の申請受付は2026年度末ごろの開始を目指すとされており、評価のガイドは2026年秋ごろに公表される予定です。任意の制度で、特定の製品の導入を求めるものではないため、経済産業省は「取らないと取引できなくなる」といった営業に注意するよう呼びかけています。
取引先からセキュリティチェックシートが届いたときの進め方はセキュリティチェックシートの答え方で、取引先から求められやすい要件は能動的サイバー防御法で中小企業がやるべきことで整理しています。ここまでの台帳・アカウント・バックアップ・6か条を整えておけば、どちらにも答えやすくなります。
担当と相談先を決める
五つ目は、ここまでの土台を「誰がどう回すか」を決めることです。専任者を雇わなくても、社内で役割を仮に決めておくことと、苦手な領域を外に頼ることで、無理なく続けられる体制になります。
社内で担当と役割を仮でも決める
たとえ兼務であっても、「この領域はこの人が窓口」と決めておくだけで、対応の抜け漏れは大きく減ります。誰が手を動かし、誰が判断するのかを軽く整理しておきましょう。
ポイントは、判断まで一人に背負わせないことです。費用が発生する契約や、セキュリティに関わる決めごとは経営者や上長が判断し、日々の作業だけを担当者に任せるという切り分けにしておくと、担当者の負担が重くなりすぎません。
久野兼務の担当者に、判断まで背負わせないことが大切です。費用やセキュリティに関わる決めごとは、経営者や上長が引き受けてください。
わからない領域は外部に頼る
セキュリティやサーバーまわりのように、専門性が高く、間違えると被害が大きい領域は、無理に自社で抱え込まず外部に頼るのが現実的です。こうした業務は頻度こそ低いものの、いざというときに判断を誤るとダメージが大きいため、外に出す価値が高い領域です。
頼り先は、困りごとによって使い分けると選びやすくなります。
| 困りごと | 頼り先の例 |
|---|---|
| 規程づくりや社員教育を専門家に相談したい | IPAの中小企業向けサイバーセキュリティ対策支援者リスト(国家資格の情報処理安全確保支援士) |
| 不審な通信の見守りと、事故のときの駆けつけがほしい | サイバーセキュリティお助け隊サービス(見守り・駆けつけ・保険をまとめた中小企業向けサービス) |
| パソコンの管理や日常の問い合わせを任せたい | 地元のITベンダーや、情シス業務の運用代行 |
支援者リストでは、情報セキュリティ規程の整備、情報資産の洗い出しとリスク分析、クラウドサービスの安全利用、事故対応、従業員教育の五つのテーマから専門家を探せます。お助け隊サービスは、2026年9月時点で「デジタル化・AI導入補助金」の支援対象になっています。
外部委託には、困ったときだけ相談するスポット契約から、日常の運用をまるごと任せる運用代行までいくつかの形があり、正社員のIT担当を採用する場合と比べて、必要な範囲だけを頼めるのが利点です。
料金は稼働時間で決まることが多く、たとえばベアサポートの情シス代行は、月10時間の稼働で月額129,000円です(1時間あたり約13,000円)。見積りを取るときは、月に何時間分の作業を頼みたいかを先に決めておくと、ほかの会社と比べやすくなります。
委託の形の違いや、社内に残す仕事との線引きは、次の記事で詳しく扱っています。
土台が整ったらAIに任せる
専任のIT担当がいない会社ほど、AIやAIエージェントの恩恵は大きくなります。人を増やさずに、これまで手が回らなかった業務の一部を肩代わりしてもらえるからです。ここでは、担当者がいない状況を補う代表的な使い方を紹介します。
社内マニュアルや規程をAIに答えさせる
「パスワードの初期設定はどうするのか」「経費精算のやり方は」といった社内からの質問は、担当がいないと誰も答えられず、その都度調べる手間がかかります。
社内のマニュアルや規程をAIに読み込ませておけば、聞けば答えてくれる状態をつくれるので、問い合わせそのものを減らす仕組みづくりとあわせて検討すると効果的です。手順はNotebookLMで社内マニュアル・規程を「聞けば答える」状態にする手順で紹介しています。
繰り返す定型作業を自動化する
毎月のデータ集計、決まった手順のファイル整理、定型的な連絡といった繰り返し作業は、自動化の得意分野です。
すでにMicrosoft 365やGoogle Workspaceを契約している会社なら、契約中のプランで使えるノーコードの自動化機能から始めるのが手軽で、Google Workspaceでの例はGoogle Workspace Studioで中小企業ができる業務自動化アイデア集にまとめています。使える機能はプランによって違うため、各社の公式ページで確かめてから始めてください。
任せる前に業務を整える
台帳や手順があいまいなまま、AIに指示を出してもうまく動きません。まずはこの記事で触れた機器とサービスの台帳や、作業の手順の記録を整えたうえで、任せられる業務から試してみるのが失敗しない順番です。
AIを使うこと自体が初めてなら、中小企業の社長が最初のAIにClaudeを選ぶべき理由の入門記事から読むことをおすすめします。
土台が整い、任せる範囲が見えてきたら、自社専用のAIエージェントに業務を任せるという選択肢も現実的になります。当社でも、担当者がいない会社向けに、業務に合わせたAIエージェントの構築と導入後の伴走をお手伝いしています。
まとめ
- 台帳・アカウント・バックアップ・最低ライン・担当の5つを一通り確認する
- 物差しはIPAのガイドライン第4.0版と「情報セキュリティ6か条」
- 手が回らない領域は外部に頼り、定型業務はAIに任せる
IT担当がいなくても、機器とサービスの台帳、アカウントとパスワード、バックアップ、セキュリティの最低ライン、担当と相談先の5つを一通り確認するだけで、会社の守りは確実に変わります。
セキュリティの物差しにはIPAのガイドライン第4.0版と「情報セキュリティ6か条」が使えるので、自社診断で弱いところを確かめ、取り組みを始めたらSECURITY ACTIONで宣言しておくと、取引先に説明しやすくなります。
すべてを一度に完璧にする必要はありません。まずは台帳づくりの一歩から始めて、手が回らない領域は外部の力を借りたり、AIに定型業務を任せたりしながら、少しずつ整えていきましょう。
当社では、こうしたIT管理の土台づくりから、担当者がいない会社向けの運用サポート、業務に合わせたAIエージェントの構築まで、伴走しながらお手伝いしています。「何から手をつければいいか分からない」という段階でも構いませんので、お気軽にご相談ください。



コメント