報道で話題の「能動的サイバー防御法」で届出や報告の義務を負うのは、電気・ガス・通信・金融などの基幹インフラ事業者です。中小企業に、この法律で直接の義務が生じることはありません。
ただし、基幹インフラ事業者や大手の取引先は、委託先の対策まで確かめる立場になります。チェックシートの項目や契約の条項という形で、中小企業にも要求が届きます。
この記事では、法律の要点を短く整理したうえで、取引先から何を求められるか、費用をかけずに何から準備するかをまとめました。
制度の内容は2026年9月時点の公式情報です。
- 能動的サイバー防御法の中身と、義務を負う事業者
- 施行の時期と、この先の予定
- 取引先から求められやすい対応と、SCS評価制度
- 費用をかけずに始める準備と、契約書で確かめる条項
能動的サイバー防御法とは?
能動的サイバー防御は、重大なサイバー攻撃を未然に防ぐため、国が平時から情報を集め、必要なときは攻撃元のサーバーに対処する取り組みです。
報道で使われる「能動的サイバー防御法」は通称で、2025年5月16日に成立し、5月23日に公布された二つの法律を指します。
 久野
中小企業が押さえるのは、自社に直接の義務はないことと、取引先を通じて要求が届くことの二点です。条文を読み込むより、問い合わせに答えられる準備を先に進めてください。
法律の構成と柱になる施策
二つの法律の中身は次のとおりです。
| 法律 | 正式な名前 | 主な中身 |
|---|---|---|
| 本体の法律(サイバー対処能力強化法) | 重要電子計算機に対する不正な行為による被害の防止に関する法律(令和7年法律第42号) | 基幹インフラ事業者の届出と報告、官民の情報共有、通信情報の利用、サイバー通信情報監理委員会 |
| 整備法 | 上の法律の施行に伴う関係法律の整備等に関する法律(令和7年法律第43号) | 警察官職務執行法・自衛隊法・サイバーセキュリティ基本法などの改正。警察官・自衛官による攻撃元への措置 |
取り組みの柱は、次の三つです。
- 官民連携:基幹インフラ事業者の報告と、国からの情報提供
- 通信情報の利用:国外が関係する通信を分析し、攻撃を見つける
- アクセス・無害化措置:警察・自衛隊が攻撃元のサーバーに対処する
中小企業に関わりが深いのは官民連携です。2025年12月に閣議決定された基本方針の概要も、周知の対象に中小企業を含む幅広い事業者を挙げています。
制度の最新の情報は、内閣府のサイバー安全保障のページと、国家サイバー統括室のサイトで公表されています。
誤解されやすい点
「能動的」という名前から、誤解されやすい点が二つあります。一つ目は、民間企業が攻撃元に反撃できるようになるわけではないことです。
攻撃元のサーバーにアクセスして無害化する措置を行えるのは、整備法で定められた警察官・自衛官に限られます。
民間企業が自力で攻撃元のサーバーに入り込めば、これまでどおり不正アクセス禁止法などに触れるおそれがあります。
二つ目は、通信がいつも監視されるわけではないことです。通信情報の利用は国外が関係する通信の分析が中心で、独立したサイバー通信情報監理委員会が審査と検査を行います。
委員会は2026年4月に発足しました。通信情報の利用に関する規定は、公布から2年6か月以内(2027年11月22日まで)に政令で定める日から施行されます。
義務を負うのは基幹インフラ事業者
法律で届出や報告の義務を負うのは、「特別社会基盤事業者」と呼ばれる基幹インフラ事業者です。所管の大臣から指定を受けていない会社は、この法律の直接の対象になりません。
対象になる事業者
対象の土台は、経済安全保障推進法の基幹インフラ制度で、国が指定した事業者です。内閣府の資料では、指定は2026年7月1日時点で258者です。
対象になる事業は次のとおりです。
| 分野 | 事業 |
|---|---|
| エネルギー・水 | 電気、ガス、石油、水道 |
| 交通・物流 | 鉄道、貨物自動車運送、外航貨物、港湾運送、航空、空港 |
| 通信・放送・郵便 | 電気通信、放送、郵便 |
| 金融 | 金融、クレジットカード |
2026年6月17日には、医療分野を加える改正法が公布されました。公布から1年6か月以内に施行され、医療も対象の事業に加わります。
届出と報告の二つの義務
指定された事業者には、主に次の二つの義務が課されます。期限は、2026年5月28日に公布された命令で決まりました。
| 義務 | 中身 | 期限 |
|---|---|---|
| 特定重要電子計算機の届出 | 重要な設備に使うサーバーやネットワーク機器などの製品名・製造者などを、所管の大臣に届け出る | 導入・変更から4か月以内。施行時に導入済みのものは、施行から6か月以内(2027年3月末まで) |
| 特定侵害事象等の報告 | 不正アクセスなどの被害や、その原因になり得る事象を認知したら、所管の大臣と内閣総理大臣に報告する | 初報は速やかに。詳報は認知から30日以内 |
被害が出る前の、原因になり得る事象も報告の対象になる点が、中小企業にも関わってきます。取引先が期限どおりに報告するには、委託先で起きた事故も早く知る必要があるためです。
届出や報告を怠ると、所管の大臣から届出や報告を命じられることがあります(法律の第6条)。
いつから何が動くのか?
能動的サイバー防御法(本体の法律)は、2026年10月1日から施行されます。SCS評価制度とあわせた今後の予定は次のとおりです。
| 時期 | 内容 | 状態 |
|---|---|---|
| 2025年5月 | 二つの法律が成立(16日)・公布(23日) | 確定 |
| 2026年4月 | サイバー通信情報監理委員会が発足 | 確定 |
| 2026年10月1日 | 本体の法律の施行。届出と報告の義務が始まった | 確定 |
| 2026年度末ごろ | SCS評価制度の★3・★4の申請受付が始まる | 予定 |
| 2027年3月末 | 施行時に導入済みの機器の届出の期限 | 確定 |
| 2027年11月22日まで | 通信情報の利用に関する規定の施行 | 日付は政令で決まる |
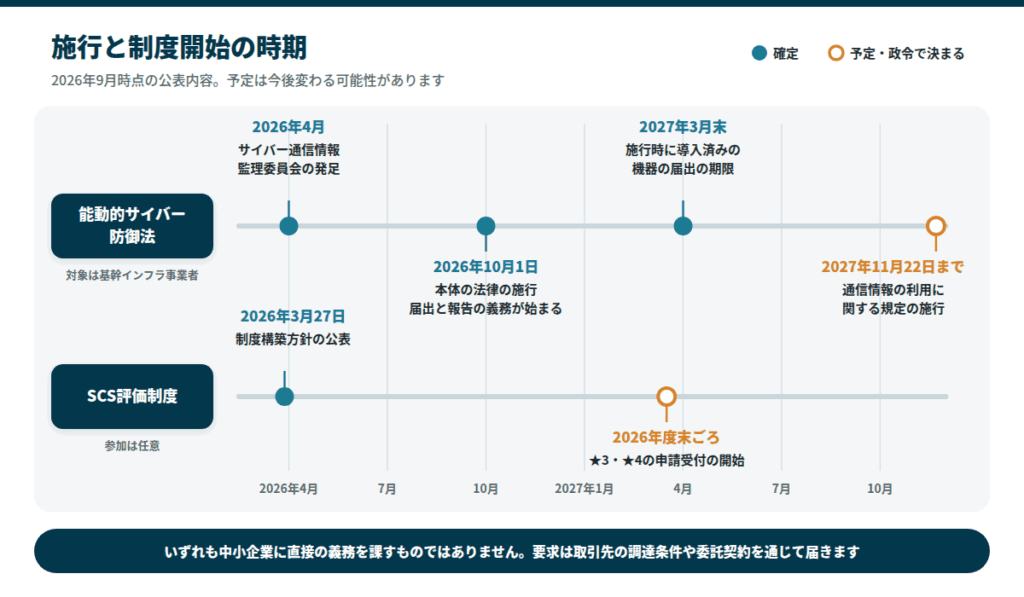
法律の施行日に、中小企業の側で手続きが要るわけではありません。中小企業の実務に関わってくるのは、取引先の要求の変化と、SCS評価制度の開始です。
中小企業に影響が届く経路
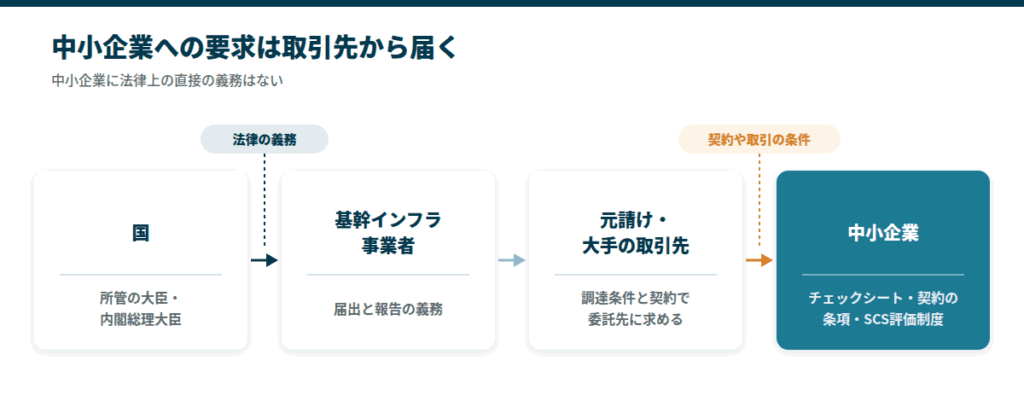
自社が法律の対象でなくても、取引先を通じて要求が届きます。経路は主に、調達条件と委託契約の二つです。
取引先の調達条件が厳しくなる
基幹インフラ事業者や大手企業は、自社の対策だけでなく、委託先や納入業者の対策も確かめるようになります。
IPAの「情報セキュリティ10大脅威 2026」でも、「サプライチェーンや委託先を狙った攻撃」が組織編の2位でした。
守りの堅い大手を直接狙わず、対策の薄い取引先を足がかりにして入り込む攻撃があるためです。自社が踏み台になれば、取引先の被害と報告にもつながります。
取引先が報告の期限を守るには、委託先の事故もすぐに知る必要があります。そのため、チェックシートでは事故時の報告体制やログの保存期間を問う項目が増えやすくなります。
大手と直接の取引がない二次・三次の下請け企業にも、元請けを通じて同じ要求が順に届きます。ランサムウェアや踏み台への備えは、次の記事で整理しています。

委託契約に条項が加わる
契約の更新や新しい契約のときに、次のような条項が加わることが考えられます。
- セキュリティ事故が起きたときの連絡の期限
- 再委託するときの事前承認
- 取引先による監査や立入調査の受け入れ
- システムのログや通信履歴の保存
これらは、法律が中小企業に直接求めているものではありません。ただ、発注元が自らの義務を果たすために、契約で委託先に求める形になるため、断りにくい要求になります。
契約書でどこを確かめればよいかは、後半の表にまとめました。
SCS評価制度とは?
経済産業省とIPAが準備しているのが、「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」です。
企業の対策の水準を★の数で示し、取引先が共通の基準で確かめられるようにする仕組みです。
制度への参加は任意です。ただし、取引先が委託先を選ぶ条件として★を求める場面は出てくると考えられます。
星の段階と求められる水準
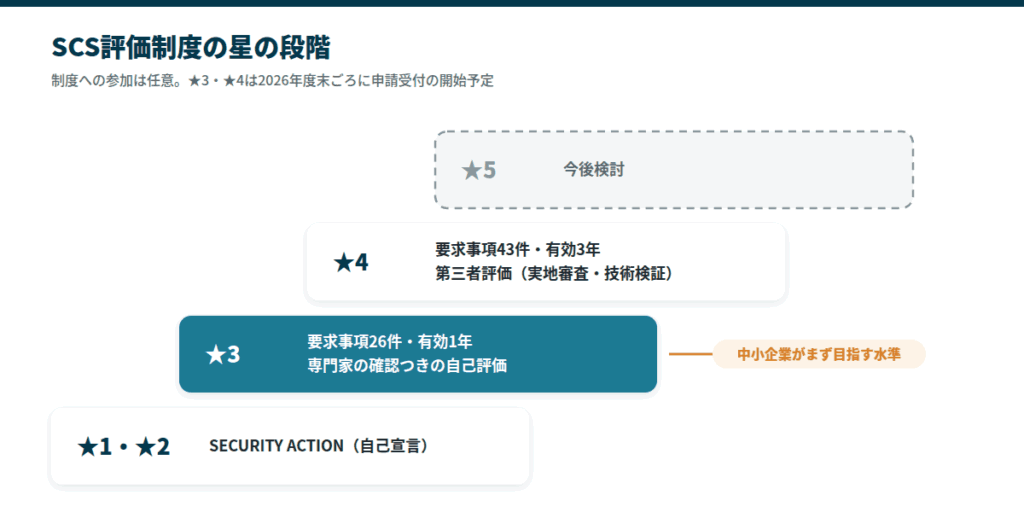
★の段階と、それぞれの水準は次のとおりです。
| 段階 | 水準 | 要求事項 | 評価のしかた | 有効期間 |
|---|---|---|---|---|
| ★1・★2 | IPAのSECURITY ACTION(自己宣言)が当たる | なし | 自己宣言 | なし |
| ★3 | 一般的なサイバー脅威に対処できる | 26件 | 専門家の確認つきの自己評価 | 1年 |
| ★4 | 初期の侵入を防ぐだけでなく、内外への被害の拡大も防ぐ | 43件 | 実地審査・技術検証を含む第三者評価 | 3年 |
| ★5 | より高度な攻撃への対応 | 今後検討 | 今後検討 | 今後検討 |
中小企業が最初に目指すのは、SECURITY ACTIONの二つ星と、★3の要求事項に照らした点検です。
★3の要求事項と評価基準は経済産業省が公開しています。今の対策と一度照らし合わせると、足りない所が分かります。
始まる時期と今の準備状況
経済産業省は、★3・★4の制度開始(申請受付の開始)を2026年度末ごろと予定しています。2026年3月27日に公表した制度構築方針によるものです。
IPAは、2026年8月に基本規程などを、9月に制度基準・手順と料金の設定を公開しました。
評価機関などの募集も始まっていますが、日程は動くことがあるため、社内の計画には余裕を持たせてください。
制度に便乗した営業に注意
経済産業省は2026年4月27日に、制度を口実にした不適切な営業に注意を呼びかけています。
「評価を取らないと取引が規制される」「今すぐ取らないと入札から外される」といった勧誘が報告されたためです。
SCS評価制度は任意の制度で、特定のセキュリティ製品の導入が必須とされているわけではありません。強引な勧誘を受けたときは、経済産業省とIPAの公式情報で確かめてから判断してください。
取引先から求められること
法律の施行や制度の開始にあわせて、取引先から求められやすい対応は六つあります。すぐに全部をそろえる必要はなく、問われたときに答えられる状態を目指します。
チェックシートとSECURITY ACTION
最も多いのは、セキュリティチェックシートへの回答です。数十の質問に期限つきで答える形が多く、取引先ごとに書式が違い、毎年のように更新されます。
自社の標準の回答と、その裏付けになる書類をそろえておくと、ほかの取引先のシートにも流用できます。届いてからの進め方は、次の記事で詳しく解説しています。

あわせて、SECURITY ACTIONの自己宣言を問われることがあります。IPAが運営する無料の制度で、SCS評価制度の★1・★2に当たります。
- 一つ星:「情報セキュリティ6か条」に取り組むと宣言する
- 二つ星:自社診断を行い、情報セキュリティ基本方針を定めて公開する
まだ宣言していない会社は、二つ星まで済ませておくと答えやすくなります。宣言は補助金などの公的支援の要件になることもあります。
2026年4月1日には、申込から管理までを一新した「SECURITY ACTION管理システム」が公開されました。
事故の連絡体制とログの保存
事故が起きたときに何時間以内に連絡できるかを問われます。次の三つを社内で決めて書き残し、取引先と前もってすり合わせておきます。
- 連絡の担当者と、夜間・休日の代わりの人
- 連絡の手段(電話・メールなど)
- 何をもって「事故を認知した」とするか
認知の定義は、不審なメールが届いた時点か、感染や被害を確かめた時点かで、期限の数え始めが変わります。
ログは、「どの機器のログを、何か月保存しているか」を問われます。
- サーバーやパソコンのログイン履歴
- ファイルサーバーのアクセスログ
- クラウドサービス(Microsoft 365・Google Workspaceなど)の監査ログ
見落としやすいのは、クラウドサービスのログの保存期間です。契約中のプランで保存期間が決まっているため、取引先から求められる期間に足りるかを確かめておきます。
再委託先・端末・教育の記録
外部の協力会社やフリーランスに仕事の一部を出している場合、再委託先の一覧と対策の状況を求められます。取引先から見ると、その先の外注先も侵入の経路になり得るためです。
端末と教育については、次の点を問われます。
- 社員が私物の端末を業務に使っていないか
- データの持ち出しのルールがあるか
- セキュリティ教育を年に何回行い、記録が残っているか
注意を呼びかけていても、いつ・誰に・どんな教育をしたかの記録がなければ、外からは行っていないのと同じに見えます。
費用をかけずに始める準備
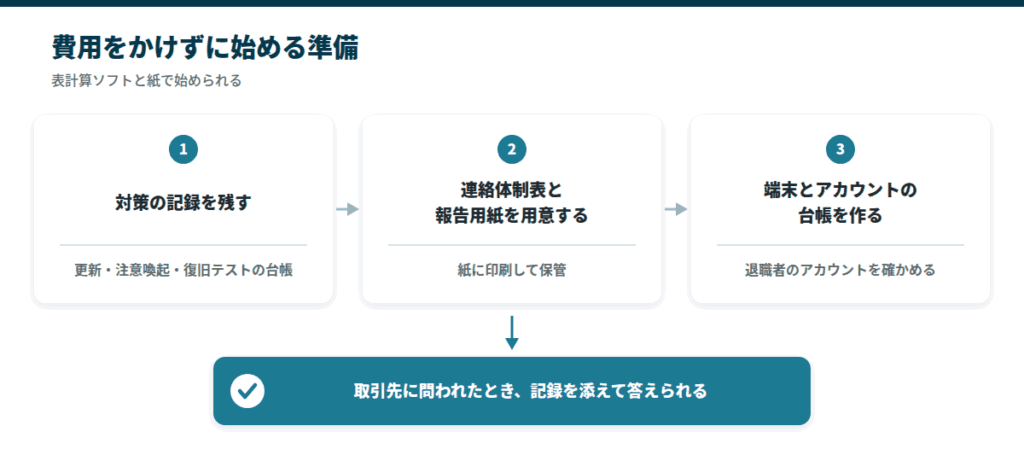
要求が届いてから準備を始めると、回答や提出に何日もかかり、本業を圧迫します。高いツールを買う前に、記録と連絡の仕組みづくりから始めましょう。
対策の記録を残す
セキュリティの評価では、ツールを入れているかだけでなく、日々運用している記録があるかも見られます。
記録は後からまとめて作れないため、ExcelやGoogleスプレッドシートで簡単な台帳を今日から付けます。
- セキュリティソフトの定義ファイルの更新の確認(月1回)
- OSや主なアプリの更新を適用した日
- 全社への注意喚起メールを送った日と中身
- バックアップから戻せるかを試した日と結果
台帳は、次のような形で十分です。
| 日付 | 項目 | 対象 | 結果 | 担当 |
|---|---|---|---|---|
| 10月1日 | 定義ファイルの更新確認 | 全パソコン | すべて最新 | 総務A |
| 10月8日 | Windowsの更新の適用 | 事務所のパソコン | 適用済み | 総務A |
| 10月15日 | 注意喚起メール | 全社員 | 請求書を装うメールへの注意 | 総務B |
| 10月22日 | バックアップからの復旧テスト | 共有フォルダ | 1ファイルを戻せた | 総務A |
久野取引先への回答で効くのは、ツールの名前よりも、運用した日付の入った記録です。今日から付けた台帳が、半年後の回答の裏付けになります。
連絡体制表と報告用紙を用意する
事故が起きたとき、誰が・誰に・何時間以内に連絡するかを、一枚の緊急連絡体制表にまとめます。
あわせて、状況を書き込める報告のひな形を紙に印刷して保管します。ランサムウェアなどでパソコンが使えなくなっても、手で書き込めるようにするためです。
- 発見した日時と、気付いたきっかけ
- 影響を受けた端末・サービスの名前
- 外に漏れた可能性のあるデータ
- 応急の対応(LANケーブルを抜いたなど)
項目を決めるときは、政府が2025年10月1日から使っているDDoS攻撃・ランサムウェア事案の共通様式も参考になります。
端末とアカウントの台帳を作る
社内のパソコン・スマホと、契約中のクラウドサービスのアカウントを、誰が使っているかを一覧にします。退職した社員のアカウントが残っていないかは、特に確かめてください。
パスワードの管理もあわせて見直すなら、パスワード管理ツールの法人比較が参考になります。IT担当者がいない会社の進め方は、次の記事で整理しています。

契約書で確かめておく条項
取引先と新しく契約を結ぶときや、今の契約を更新するときは、次の条項を確かめます。
| 条項 | 確かめること |
|---|---|
| 事故報告の期限 | 「直ちに報告」とあいまいなとき、夜間・休日も含めて守れる時間(例:初報は認知から24時間以内)に調整できるか |
| 再委託の事前承認 | 承認にかかる日数と、今の協力会社をまとめて承認してもらえるか |
| 監査・立入調査 | 書面の提出で済むのか、訪問の監査があるのか。その費用はどちらが持つか |
| ログの保存期間 | 契約で決める期間(例:1年)を、今のクラウドサービスの設定で満たせるか |
| 損害賠償の上限 | 自社経由で事故が起きたときの賠償に、上限(受託金額の範囲内など)が書かれているか |
| SCS評価制度の★の取得 | 「期限までに★3を取得する」などの特約が入ったとき、期限に無理がないか |
守れない期限や条件のまま署名しないことが大切です。書き方やリスクの判断に迷うときは、契約の前に弁護士などの専門家に相談してください。
まとめ
- 能動的サイバー防御法で義務を負うのは基幹インフラ事業者で、中小企業に直接の義務はない
- 要求は、チェックシートや契約の条項を通じて取引先から届く
- 費用をかけずに、記録・連絡体制・台帳の三つから準備する
法律は2026年10月1日に施行され、SCS評価制度は2026年度末ごろに始まる予定です。ニュースを見て、高いシステムを急いで入れる必要はありません。
大切なのは、取引先から対策を問われたときに、理由と記録を添えて答えられる状態にしておくことです。
制度の運用は変わることがあるため、実際の契約や対応は、最新の公式情報と取引先・専門家に確かめてください。