
「ランサムウェアなんて、うちのような小さな会社には関係ない」と感じている経営者の方は少なくありません。ですが、警察庁のまとめでは、2025年に報告されたランサムウェアの被害226件のうち、約6割が中小企業でした。
2026年上半期の報告は123件で、半期としては統計を取り始めてから最も多い件数です。「うちは狙われない」という思い込みが、いちばん危ない状態だと言えます。
先に答えをお伝えすると、専任のIT担当がいない会社でも、ランサムウェア対策は次の三つから始められます。
| 対策 | まずやること |
|---|---|
| 戻せるようにする | ネットワークから切り離したバックアップを一つ持ち、戻せるかを試しておく |
| 入口をふさぐ | VPN機器やパソコンの更新、多要素認証、使っていないアカウントの削除 |
| 初動を決める | 気づいたらネットワークから切り離し、警察やIPAに相談する手順を決めておく |
この記事では、高度な監視の仕組みではなく「まず何から手をつけるか」に絞って、公的機関の統計と実際の事例をもとに説明します。
 久野
バックアップを取っているつもりでも、パソコンやサーバーにつながったままだと一緒に暗号化されることがあります。まずは、つながっていないコピーが一つあるかを確かめてみてください。
- 中小企業がランサムウェアに狙われる理由と、主な感染経路
- 暗号化されても戻せるバックアップの持ち方
- 感染を防ぐために最低限やっておくこと
- 感染に気づいたときの初動と相談先
ランサムウェアとは?中小企業が狙われる理由
まずは、ランサムウェアがどういうもので、なぜ規模の小さい会社も標的になるのかを押さえておきましょう。ここが分かると、後半の対策の順番にも筋が通ります。
データを人質に取る二重恐喝
ランサムウェアは、パソコンやサーバーのデータを暗号化して使えなくし、元に戻す代わりに金銭や暗号資産を要求する不正プログラムです。「身代金要求型ウイルス」とも呼ばれます。
近年は、暗号化に加えて「支払わなければ盗んだデータを公開する」と脅す手口が広がっています。警察庁は、この二重恐喝(ダブルエクストーション)が被害の多くを占めると報告しています。
つまり、バックアップからデータを戻せても、「情報を公開する」という脅しは残ります。戻せる備えと、入口をふさぐ対策の両方が要るのはこのためです。
小さい会社ほど狙われやすい理由
以前は、ランサムウェアを使った攻撃には高い技術が必要でした。今は、攻撃用のプログラムをサービスとして貸し出す仕組み(RaaS)が広がり、技術力の乏しい攻撃者でもランサムウェアを扱えるようになっています。
攻撃する側が増えた結果、会社の規模を問わず、守りの手薄なところが狙われます。中小企業では、情報システムの担当者がほかの業務と兼任だったり、専任者がいなかったりすることが多いものです。
機器やソフトが「とりあえず動いている」まま更新が後回しになると、そこが攻撃者の入口になります。
担当者一人に負担が集まっている会社は、ひとり情シス・兼務担当の負担を減らす方法もあわせてご覧ください。
取引先ごと止まるサプライチェーン攻撃
もう一つ意識しておきたいのが、自社が大企業への入口として狙われるケースです。IPAの「情報セキュリティ10大脅威 2026」でも、組織編の2位はサプライチェーンや委託先を狙った攻撃でした。
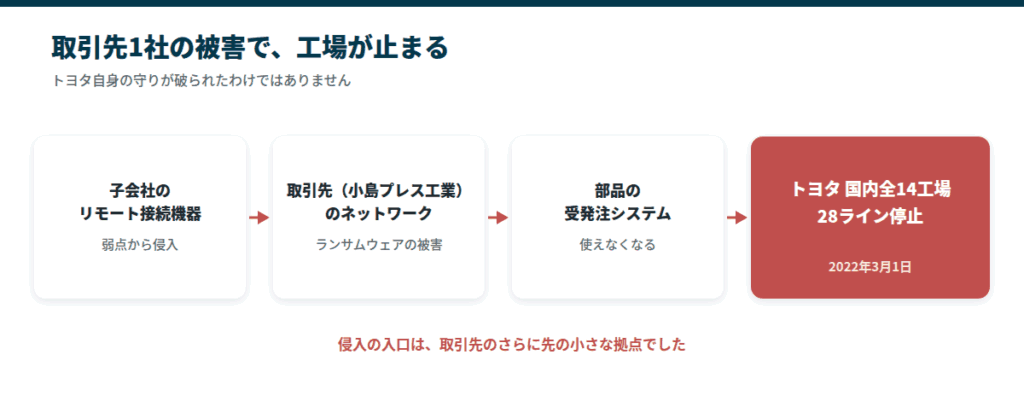
2022年2月、トヨタ自動車の取引先である小島プレス工業がランサムウェアの被害を受けました。
きっかけは、子会社が使っていたリモート接続機器の弱点で、そこから親会社のネットワークに入られ、部品の受発注のシステムが使えなくなりました。
その結果、トヨタは2022年3月1日に国内全14工場28ラインの稼働を停止しました。トヨタ自身の守りが破られたわけではなく、取引先1社が止まったことで、供給の流れ全体が止まったのです。
自社の被害が取引先の損害につながれば、賠償や取引の見直しを求められるおそれがあります。
取引先からセキュリティ対策の確認を求められる流れは、能動的サイバー防御法で中小企業がやるべきことで整理しています。
ランサムウェアの主な感染経路
対策を考える前に、攻撃者がどこから入ってくるのかを知っておきましょう。入口が分かれば、限られた時間と予算をどこに使うかを決めやすくなります。
更新されていないVPN機器
もっとも多い侵入経路は、社外から社内のネットワークにつなぐためのVPN機器です。警察庁が2025年の被害組織に行ったアンケートでは、侵入経路の6割以上がVPN機器でした。
テレワークや保守のために置いた機器の弱点や、推測されやすいパスワードが突破口になります。その典型が、徳島県のつるぎ町立半田病院の事例です。
2021年10月31日の未明、この病院では複数のプリンターから脅迫文が印刷され、ランサムウェアへの感染が分かりました。
約8万5千人分の電子カルテが使えなくなり、通常の診療に戻るまで約2か月、復旧には約2億円以上がかかっています。
原因は、VPN機器の既知の弱点が放置されていたことでした。有識者会議の報告書では、Windowsやウイルス対策ソフトの更新が止められていたことや、システムの管理を職員一人が担っていたことも指摘されています。
背景には「外とつながっていない閉じたネットワークだから大丈夫」という思い込みがありました。「うちのような規模は狙われない」という感覚が、いかに危ういかが分かる事例です。
委託先・取引先が入口になる
侵入経路は、自社の機器だけとは限りません。取引先や委託先が踏み台にされることもあります。
2022年10月に被害を受けた大阪急性期・総合医療センターでは、給食を委託していた事業者のシステムのVPN機器が入口でした。そこで盗まれた認証情報を使って病院のシステムに入られ、基幹システムの復旧に43日かかっています。
自社の守りを固めても、つながっている相手に穴があれば、そこから入られることがあります。だからこそ、後で説明する「戻せるバックアップ」が大切になります。
メール・パスワード・消し忘れたアカウント
VPN機器のほかにも、日々の使い方の中に入口があります。代表的なのは次のようなものです。
- メールの添付ファイルや、本物に似せた偽のリンク
- 複数のサービスで使い回しているパスワード
- 退職した人や使っていない取引先のアカウントの消し忘れ
これらは、高価な製品を入れなくても減らせる部分です。多要素認証を設定する、退職時にアカウントを消す、怪しいメールを報告する先を決めるといった、決まりごとで防げます。
ランサムウェア対策の基本はバックアップ
ここまで侵入経路を見てきましたが、感染を100%防ぐことはできません。だからこそ、万が一やられても業務を再開できる状態をつくることが、対策の中心になります。
その中心になるのがバックアップです。ただし、ランサムウェア対策としてのバックアップには、ふだんの故障対策とは違う注意点があります。
コピーを分けて持つ3-2-1ルール
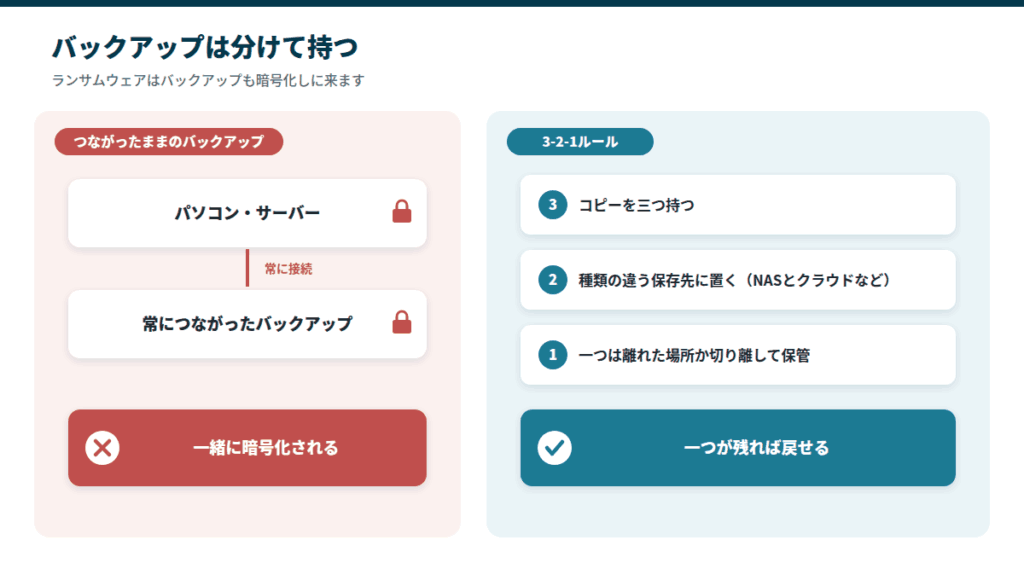
バックアップの基本として広く知られているのが、3-2-1ルールと呼ばれる考え方です。
- 3:データのコピーを三つ持つ(元のデータを含む)
- 2:そのうち二つは、NASとクラウドのように種類の違う保存先に置く
- 1:少なくとも一つは、離れた場所かネットワークから切り離した状態で保管する
中小企業で使いやすい保存先は、次の三つです。一つに頼らず、役割を分けて組み合わせるのが基本です。
| 保存先 | 向いている使い方 | 気をつけること |
|---|---|---|
| NAS | 事務所の中で、毎日自動でコピーを取る | 常にネットワークにつながるため、スナップショットや書き換え防止の設定を使う |
| クラウド | 離れた場所にコピーを置く | 同期だけだと暗号化されたファイルも同期される。過去の版に戻せるかを確かめる |
| 外付けHDD | ネットワークから切り離したコピーを持つ | 取るときだけつなぎ、終わったら外して保管する |
バックアップも暗号化される前提で持つ
ここで注意したいのは、攻撃者はバックアップも暗号化しに来るということです。常にネットワークにつながったバックアップは、元のデータと一緒に暗号化されてしまうことがあります。
警察庁も、ランサムウェアの対策としてバックアップをオフラインで保管するよう呼びかけています。少なくとも1系統は、次のどれかの形で持っておきましょう。
- ネットワークから切り離して保管する(オフライン)
- 後から書き換えや削除ができない形で保存する(書き換え防止・イミュータブル)
- 複数の時点のコピーを残し、感染する前の状態に戻せるようにする(世代の管理)
戻せるかを試しておく
バックアップは、取っているだけでは安心できません。実際に戻せるかを一度試しておくと、いざというときに慌てずに済みます。
たとえば、ファイルを一つ選んでバックアップから戻してみるだけでも、手順や必要な時間が分かります。あわせて、どのデータを先に戻すかの順番も決めておきましょう。
- 受発注や請求など、止まると困るデータはどれか
- 戻す作業は誰がするか(社内の担当か、保守の業者か)
- 戻すのにどれくらいの時間がかかるか
久野バックアップの設定をした日に、一度だけでもファイルを戻してみてください。戻し方が分かっているかどうかで、被害に遭ったときの動きが大きく変わります。
手軽に始めるならクラウド
機器を置く場所も管理する人もいない場合は、クラウドへのバックアップから始めるのが手軽です。離れた場所に自動でコピーが置かれるため、3-2-1ルールの「1」を満たしやすくなります。
ファイルを同期するだけのサービスでは、暗号化されたファイルもそのまま同期されます。過去の版に戻せる機能があるか、何日前まで戻せるかを確かめておきましょう。
法人向けのクラウドストレージの違いは、次の記事で比べています。
事務所に置くならNAS
事務所の中にバックアップを持つなら、ネットワークにつなぐ共有ストレージのNASが現実的です。
毎日の自動のコピー先として使いやすく、スナップショットや書き換え防止の設定に対応した製品を選ぶと、ランサムウェア対策として一段強くなります。
ただし、NASも常にネットワークにつながっている機器です。NASだけに頼らず、クラウドや外付けHDDと組み合わせることで、3-2-1ルールを満たせます。
ランサムウェア対策の機能で選ぶNASの選び方は、次の記事で紹介しています。
感染を防ぐために最低限やること
バックアップで「戻せる状態」をつくると同時に、そもそも感染しにくくする備えも進めましょう。どれも、専任の担当がいない会社でも始められるものです。
機器とソフトを最新の状態に保つ
半田病院の事例が示すように、機器やソフトの更新の放置は大きな穴になります。パソコンやサーバーのOS、社外からの接続に使うVPN機器やルーターは、更新の通知が来たら後回しにせず適用することが基本です。
サポートが終わったOSを使い続けるのは、特に危険です。Windows 10 のサポートは2025年10月14日に終わっているため、まだ使っているパソコンは買い替えやOSの更新を検討してください。
パスワードと多要素認証を見直す
推測されやすいパスワードや、同じパスワードの使い回しは、侵入者に鍵を渡しているのと同じです。重要なアカウントには多要素認証を設定し、パスワードは管理ツールでまとめて管理するのが望ましい形です。
どちらも効果が大きく、手間は比較的少ない対策です。
パスワードの管理の見直し方は中小企業の安全なパスワード管理で、ツールの選び方はパスワード管理ツールの比較で紹介しています。
ウイルス対策ソフトは動かし続ける
ウイルス対策ソフトは必要ですが、「入れてあるから大丈夫」とは言い切れません。半田病院でも、ウイルス対策ソフトの更新が止められていたことが指摘されています。
入れるだけでなく、更新され、きちんと動いている状態を保つことが大切です。不審な動きを見張るEDRと呼ばれる製品もありますが、まずは今あるソフトを正しく動かすことが先です。
- VPN機器・ルーター・パソコンに、当てていない更新がないか
- 社外から使うアカウントに、多要素認証が設定されているか
- 退職した人のアカウントが残っていないか
- ネットワークから切り離したバックアップが一つあるか
- ウイルス対策ソフトが更新され、動いているか
自社の状況をまとめて点検するなら、IPAの中小企業の情報セキュリティ対策ガイドライン(第4.0版)に付いている「5分でできる!情報セキュリティ自社診断」が使えます。
感染に気づいたときの初動
どれだけ備えていても、被害に遭う可能性はゼロにはなりません。いざというときに慌てないよう、初動の要点だけは前もって社内で共有しておきましょう。
まずネットワークから切り離す
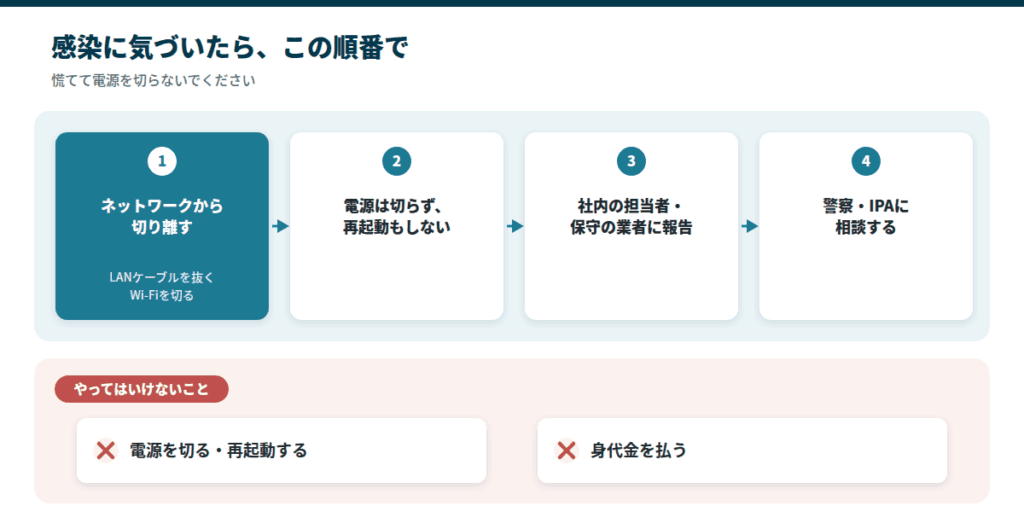
ランサムウェアの感染に気づいたら、被害を広げないために、その端末をネットワークから切り離すのが第一歩です。LANケーブルを抜き、Wi-Fiを切ります。
電源を切ったり再起動したりすると、原因の調査に必要な情報が消えることがあります。警察庁も、感染した端末の電源を切る・再起動するのは避けるよう呼びかけています。
切り離したら、社内の担当者や保守の業者に報告し、警察やIPAに相談します。ほかの端末にも同じ症状がないかを確かめるのも、この段階です。
身代金は払わない
身代金の支払いは、警察庁も推奨していません。払ってもデータが戻る保証はなく、犯罪グループに資金を渡すことになるためです。
半田病院も、警察の助言などをもとに、身代金を支払わない方針を取りました。
一方で、復旧の負担は軽くありません。2025年の被害では、1か月未満で復旧できた組織は5割強にとどまり、復旧などに1,000万円以上かかった組織が5割を超えています。
「払わなければ簡単に済む」わけではないからこそ、前もってのバックアップと備えが効いてきます。
相談・通報の窓口
被害に遭ったときの主な相談先は、次のとおりです。連絡先を印刷して、担当者以外も分かる場所に置いておくと安心です。
| 窓口 | 相談できること | リンク |
|---|---|---|
| IPA 企業組織向けサイバーセキュリティ相談窓口 | 被害に遭った会社の技術的な相談。どこに連絡するか迷ったときもここ | 相談・届出窓口一覧 |
| 警察庁 サイバー事案の相談窓口 | 被害の通報・相談 | サイバー事案に関する相談窓口 |
| IPA ランサムウェア対策特設ページ | 対策の資料や、経営者向けのハンドブック | ランサムウェア対策特設ページ |
| No More Ransom | 暗号化されたデータを戻すための復号ツール(欧州刑事警察機構などが運営) | No More Ransom(日本語) |
事業を止めないための備え
ここまでのバックアップや初動の準備は、データを守るだけのものではありません。担当者の不在や災害も含めて、事業を止めないための計画の一部として考えると、対策が一段引き締まります。
復旧の順番と連絡先を決めておく
警察庁のまとめでは、2025年に被害を受けた組織のうち、サイバー攻撃を想定した事業継続計画(BCP)を持っていたのは18%でした。多くの会社が、被害に遭ってから手順を考えていることになります。
大がかりな計画でなくても、次のことを一枚の紙にまとめておくだけで、いざというときの動きが変わります。
- 誰が最初に判断し、誰に報告するか
- どのシステム・データから先に戻すか
- 保守の業者、警察、IPAの連絡先
- 取引先への連絡を誰がするか
専任の担当がいない会社が、これを自社だけで完璧にこなすのは簡単ではありません。今取引のあるシステム会社や、IT管理を支援してくれる相手に一度点検してもらうだけでも、放置されている穴に気づけます。
IT担当がいない会社がまず整えることは、次の記事でまとめています。

AIで攻撃が巧妙になっても基本は同じ
攻撃する側も、AIを使い始めています。生成AIを使えば、不自然さのない日本語のフィッシングメールや、取引先になりすました文面を大量に作れてしまいます。
IPAの「情報セキュリティ10大脅威 2026」の組織編では、1位の「ランサム攻撃による被害」に続き、3位に「AIの利用をめぐるサイバーリスク」が初めて選ばれました。
攻撃の手口は、これからも巧妙になっていくと考えられます。
ただ、攻撃が巧妙になっても、入り込まれる糸口の多くは「更新されていない機器」「弱いパスワードや使い回し」「戻せるバックアップがない」といった昔からの穴です。
バックアップ・更新・多要素認証という基本の対策が、AIの時代でも効く守りになります。
まとめ
- ランサムウェアの被害の約6割は中小企業で、主な入口は更新されていないVPN機器
- ネットワークから切り離したバックアップを一つ持ち、戻せるかを試しておく
- 気づいたらネットワークから切り離し、電源は切らずに警察・IPAに相談する
中小企業のランサムウェア対策は、「完璧に防ぐ」ことではなく、「やられても戻せる」状態をつくることが軸になります。そのうえで、機器の更新と多要素認証で入口をふさぎます。
まずは今週、ネットワークから切り離したバックアップがあるかを確かめるところから始めてみてください。できるところから一つずつ整えていけば、最低限の守りは固められます。
バックアップ先のNASを選ぶときは法人向けNASの選び方を、社内の対策をまとめて見直すときはIT担当がいない会社がまず整えるセキュリティ対策をご覧ください。
本文の統計と事例は、次の資料をもとにしています。
- 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」
(被害件数・中小企業の割合・侵入経路・復旧の期間と費用・BCP)、「令和8年上半期における…」(2026年上半期の件数):警察庁 サイバー空間をめぐる脅威の情勢等 - IPA「情報セキュリティ10大脅威 2026」:IPA
- トヨタ自動車「2022年3月 国内工場の稼働について(2/28時点)」:トヨタ自動車
- つるぎ町立半田病院「コンピュータウイルス感染事案有識者会議調査報告書」(2022年6月):半田病院
- 大阪急性期・総合医療センター「情報セキュリティインシデント調査委員会報告書」(2023年3月):大阪急性期・総合医療センター